Industrielle Automatisierungsumgebungen verändern sich über ihren gesamten Lebenszyklus. Neue Maschinen werden in bestehende Produktionslinien integriert, Steuerungen modernisiert, Engineering-Systeme ausgetauscht und Wartungszugänge eingerichtet. Gleichzeitig müssen Anlagen verfügbar bleiben. Anpassungen erfolgen deshalb häufig unter engen zeitlichen Vorgaben und bei laufender Produktion. Für die Cybersicherheit hat das unmittelbare Folgen. Netzwerksegmentierung soll verhindern, dass sich unerwünschte Kommunikation zwischen unterschiedlichen Bereichen ausbreitet. Typischerweise werden dazu Office-IT, eine industrielle demilitarisierte Zone (Industrial DMZ) und industrielle Steuerungs- und Automatisierungsnetze in der OT voneinander getrennt. Die Architektur legt fest, welche Verbindungen zulässig sind und welche unterbunden werden müssen. Doch ein dokumentiertes Sicherheitskonzept beschreibt zunächst nur den Sollzustand. Ob die Trennung nach zahlreichen Änderungen noch wirksam ist, muss überprüft werden.
Wenn Wartung neue Verbindungen schafft
Ein Beispiel ist die Wartung durch einen externen Servicetechniker. Für ein Software-Update oder eine Fehleranalyse benötigt er Internetzugang. Statt den vorgesehenen Fernwartungsweg zu nutzen, verbindet er einen zusätzlichen WLAN- oder Mobilfunkrouter mit einem HMI, dem Bediengerät einer Maschine. Dadurch entsteht ein Kommunikationsweg, der die regulären Sicherheitskontrollen umgehen kann. Die Maschine funktioniert weiterhin. Ein ursprünglich isolierter Netzbereich kann nun über einen nicht vorgesehenen Weg erreichbar sein.
Ein zweites Szenario betrifft Änderungen an der Netzwerkinfrastruktur. Während einer Wartung werden Firewall-Regeln angepasst. Bleibt dabei eine Freigabe bestehen oder wird eine Regel zu weit gefasst, kann Kommunikation möglich werden, die das Zonenkonzept eigentlich ausschließt. Solche Abweichungen können zusätzliche Angriffswege eröffnen und es Angreifern ermöglichen, von einem kompromittierten System aus auf weitere Systeme im Produktionsnetzwerk zuzugreifen.
Netztrennung technisch überprüfen
Klassische Sicherheitsprüfungen erfassen diesen Zustand nur zu bestimmten Zeitpunkten. Audits, Konfigurationsprüfungen und Penetrationstests sind wichtige Bestandteile eines Sicherheitskonzepts. Zwischen zwei Prüfungen können jedoch Änderungen erfolgen, durch die zuvor wirksame Kommunikationsgrenzen aufgehoben werden. Eine kontinuierliche Validierung setzt hier an. Statt ausschließlich Firewall-Konfigurationen oder Netzwerkpläne mit dem Sollzustand abzugleichen, wird geprüft, ob eine Verbindung über eine definierte Sicherheitsgrenze hinweg tatsächlich möglich ist.
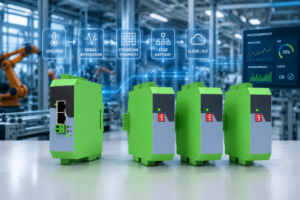
Controlware setzt dafür auf die Lösung Beacon von SensorFu. Dazu werden Prüfkomponenten innerhalb der zu kontrollierenden Netzbereiche installiert. Sie versuchen über unterschiedliche Kommunikationswege eine Verbindung zu einer zentralen Gegenstelle, dem sogenannten Beacon Home, herzustellen. Ist ein solcher Kommunikationsweg gemäß Sicherheitskonzept ausgeschlossen, weist eine dennoch erfolgreiche Verbindung auf eine Abweichung von der vorgesehenen Isolation hin. Die Tests berücksichtigen unterschiedliche Protokolle und Übertragungswege. Neben Transmission Control Protocol (TCP) und User Datagram Protocol (UDP) können z.B. auch das Domain Name System (DNS) und das Internet Control Message Protocol (ICMP) einbezogen werden.
SensorFu Beacon kombiniert dafür zwei Prüfzyklen: Ein schneller Zyklus kontrolliert regelmäßig wesentliche Kommunikationswege. Ein langsamerer Zyklus erweitert die Prüfung auf zusätzliche Ports und Testvarianten. Die Testverfahren sind auf eine geringe Netzbelastung ausgelegt. Ihr Einsatz muss dennoch auf die jeweilige OT-Umgebung abgestimmt werden. Der Ansatz unterscheidet sich von einer passiven Netzwerküberwachung. Während diese vorhandenen Datenverkehr analysiert, überprüft Beacon aktiv, ob eine unerwünschte Verbindung zustande kommen kann.
Ursachen und Auswirkungen
Eine erfolgreiche Testverbindung über eine eigentlich gesperrte Grenze ist zunächst ein technischer Befund. Sie zeigt, dass die erwartete Isolation nicht wie vorgesehen funktioniert. Sie erklärt aber noch nicht, wodurch die Abweichung entstanden ist. Die Ursache kann eine veränderte Firewall-Regel, eine zusätzliche Netzwerkverbindung, eine fehlerhafte Routing-Konfiguration oder ein provisorisch angeschlossenes Gerät sein. Gerade in Produktionsumgebungen ist dabei Vorsicht erforderlich. Eine erkannte Verbindung lässt sich nicht in jedem Fall unterbrechen. Möglicherweise wird sie inzwischen für einen Produktions- oder Wartungsprozess genutzt, auch wenn sie ursprünglich nicht vorgesehen war. Eine ungeprüfte Sperrung könnte die Anlagenverfügbarkeit beeinträchtigen. Die Meldung muss deshalb fachlich eingeordnet werden: Welche Netzbereiche sind betroffen? Welche Systeme könnten über den unerwarteten Pfad erreichbar sein? Handelt es sich um eine genehmigte Änderung, einen Dokumentationsfehler oder eine tatsächlich unzulässige Verbindung? Damit wird die kontinuierliche Validierung auch zu einem Instrument für das Änderungsmanagement.
Von der Meldung zur Maßnahme
Damit aus einer erkannten Abweichung eine wirksame Sicherheitsmaßnahme wird, braucht es definierte Zuständigkeiten und Abläufe. Hier setzt das Betriebsmodell des Controlware OT-Leitstands an. Es verbindet technische Betriebsunterstützung mit spezialisiertem Wissen über industrielle Netzwerke und Steuerungsumgebungen. Eingehende Meldungen können bewertet, priorisiert und an die zuständigen Stellen weitergegeben werden. Bei der Ursachenanalyse sind neben Netzwerk- und Security-Kenntnissen auch Kenntnisse der jeweiligen Anlagenarchitektur erforderlich. Ein unerwarteter Kommunikationsweg zwischen einer Engineering-Workstation und einem Steuerungsnetz ist z.B. anders zu bewerten als eine Abweichung zwischen Office-IT und Produktionsnetz.
Die technische Korrektur kann eine Anpassung von Firewall-Regeln, die Entfernung einer nicht genehmigten Verbindung oder die Wiederherstellung eines vorgesehenen Fernwartungswegs umfassen. Welche Maßnahme geeignet ist und wann sie durchgeführt werden kann, hängt von den betrieblichen Rahmenbedingungen ab. Der OT-Leitstand unterstützt diese Abläufe mit einem modularen Betriebsmodell, das sich an die vorhandenen Ressourcen und Zuständigkeiten des Unternehmens anpassen lässt. Die Hoheit über die Produktionsumgebung und die Entscheidung über Eingriffe in den Anlagenbetrieb verbleiben beim Betreiber.
Sicherheitsarchitektur über
den Lebenszyklus erhalten
Für Maschinenbauer und Systemintegratoren beginnt die Absicherung industrieller Kommunikationswege bereits bei der Konzeption und Inbetriebnahme. Betreiber müssen die vorgesehenen Sicherheitsgrenzen anschließend über viele Jahre erhalten, obwohl sich Anlagen, Zugriffsanforderungen und Netzwerkinfrastrukturen verändern. Die kontinuierliche Validierung ersetzt weder eine sorgfältige Netzwerkarchitektur noch geregelte Änderungsprozesse oder weitergehende Sicherheitsüberwachung. Sie ergänzt diese Maßnahmen um einen wiederkehrenden technischen Nachweis, ob definierte Kommunikationsgrenzen tatsächlich wirksam sind. Damit lässt sich eine wesentliche Lücke zwischen Sicherheitskonzept und Betriebsrealität schließen: Nicht allein die dokumentierte Trennung zählt, sondern ihre überprüfbare Wirksamkeit im laufenden Anlagenbetrieb.